


大模型、智能体、知识库问答、自动写作、科研辅助、行政服务助手……过去一年,AI正在以远超预期的速度进入高校。
你有没有想过这样的一些场景:
一位老师为了方便,将含有全班学生身份证号的Excel表格,直接粘贴进了某个免费的AI对话窗口,想让它帮忙做个数据分析。
一位研究生,在调试自己开发的校园服务智能体时,无意中在代码里泄露了学校的API密钥。
一个攻击者,只在校园公众号的留言区发送了一条看似普通的咨询,就成功“忽悠”了负责自动回复的招生智能体,让它调取了后台未公开的学生录取信息。
这并非科幻场景,而是高校AI应用中已经具备现实可能性的典型风险。
AI在高校教学、科研、行政、服务等方面的普及已经像水电一样渗透进校园日常的每个角落。然而,部分高校的AI安全防护尚未健全,还处在“裸奔”状态。
随着国家标准和行业规范逐步完善,AI安全治理也正在从“经验探索”走向“有章可循”。高校不能只关注 AI 应用建设本身,更要同步补上安全治理底座。
如何实现安全治理?我们通过调研总结前沿高校实践,提炼出一套可操作、可验证、可复制的 “四步走” 防护路径。不追求一步到位的“豪华配置”,只求让你快速“设防”。
构筑堡垒之前,先看看“敌人在哪里”
想要精准防护,必先摸清风险。当前高校AI安全隐患集中在管理、部署、应用三大层面,也是最容易被忽视的薄弱环节。
谈解决方案前,我们先做个“体检”,看看高校AI应用最脆弱的三个环节,你的学校中了几个?
1.管理层:制度、责任和边界不清
典型症状:多数高校知道AI有风险,但不知道从安全使用的层面出发该管什么、怎么管、管到什么程度。
数据没分类:不知道哪些数据是“敏感的”,就无法在AI应用上设置有效访问控制。
制度是空白:缺乏校级AI治理组织、无明确使用边界、管控规则与应急处置流程,安全责任只能靠人为约束。
2.部署层:模型和接口来源不清
典型症状:各院系、课题组自行采购AI工具,学校缺乏统一规范的审计接口,形成信息收集盲区。
某高校信息化负责人曾无奈地说:“光是我们校内已知的AI API Key就有几十个,分散在不同团队手里。一旦有一个泄露,我们连从哪查起都不知道。”
模型来源不可控:使用未在网信部门备案的“套壳”或仿冒服务。
API密钥管理混乱:无统一管理、无定期轮换,如同把家门钥匙藏在门口的脚垫下。
数据出境风险:师生使用境外商业LLM API,科研内容可能已悄然传至境外服务器。
“套壳”AI服务
3.应用层:新型攻击超出传统安全边界
典型症状:参考OWASP(开放全球应用安全项目)2025年AI十大安全风险,这里为校园AI应用场景归纳出五大高频威胁。
提示词注入(AI“头号杀手”):攻击者将恶意指令隐藏在看似正常的文本中,操纵AI改变行为。比如,让处理投诉的智能体,误将恶意指令当作合法命令执行。
越狱攻击:专门针对AI的安全护栏,用各种“花言巧语”诱导它“突破底线”,生成本应拒绝的内容。比如通过诗歌、音乐、小语种语言、各种编码技术等绕过AI的安全护栏。
智能体工具滥用:一旦智能体被挟持,它就可能被用来查询数据库、发送邮件、甚至修改系统文件。
多渠道数据泄露:输入、检索、日志、微调等环节均可能造成敏感信息外泄。
RAG知识库投毒:相关研究表明,在特定检索设置和攻击条件下,少量恶意文档也可能显著影响 RAG 系统输出。这意味着,你的AI知识助手可能正在“一本正经地胡说八道”。
治理风险四步走:AI安全防护实战路线图
面对AI安全问题,高校不一定一开始就建设复杂昂贵的完整系统。更现实的做法,是先建立一个最小可行的治理框架。 可以从“四步”做起:摸清家底、统一入口、建立护栏、管住数据。
1.第一步:摸清家底,先知道AI在哪里
核心目标:将AI安全明确纳入高校管理范畴,全域梳理校园AI资源,终结管控盲区,建立相应的治理机制,为后续防护奠定基础。
落地方案:全面摸排校内所有AI应用、模型、接口资源,组织各院系、科研团队填报AI使用详情,明确模型类型、应用场景、涉及数据、负责人及API密钥信息。
重点排查未在网信办备案的套壳、山寨AI服务,普及AI安全常识和境外AI工具的使用风险。
按照“对外开放、校内公共服务、内部管理”三大场景完成分级分类,实现校园AI资产可视化、动态化管理。
2.第二步:统一入口,把AI调用纳入可控通道
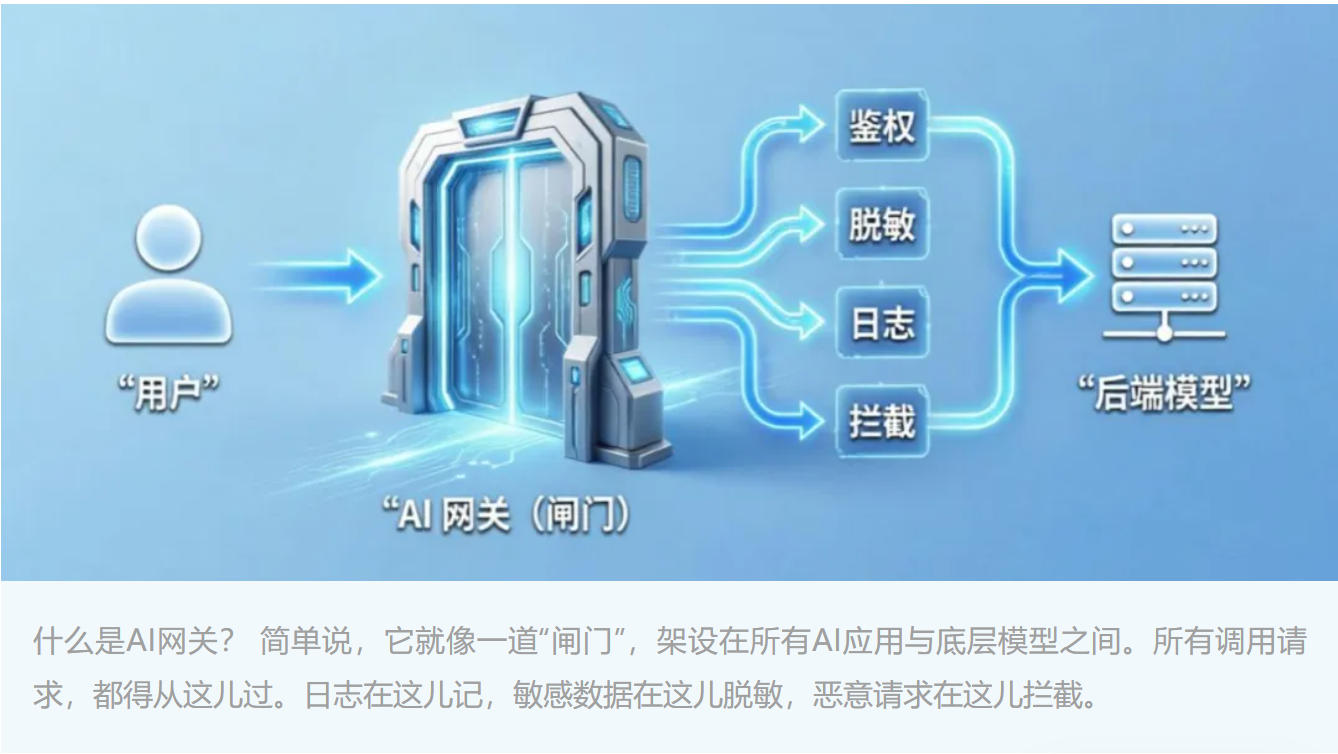
核心目标:搭建统一安全闸门(AI网关),终结密钥散乱、数据裸传问题,是性价比最高的防护手段。
落地方案:有技术团队的院校可选用开源方案,成本低,自由度高。技术团队有限的高校可采购成熟商业版AI网关,省心上手快。
对接校园统一身份认证,取缔所有零散API密钥;智能路由分流,普通问题走云端模型,敏感数据强制本地处理;前置敏感信息脱敏,自动打码身份证、手机号等隐私数据;全量日志留存,实现所有AI调用行为可溯源、可审计。
3.第三步:建立护栏,防住输入和输出两端风险
核心目标:搭建输入输出双重安全屏障,拦截新型AI攻击,规避违规内容与数据泄露风险。
落地方案:在缺乏条件部署完整系统的情况下,输入侧先用正则表达式和关键词,拦截最低级的脚本小子攻击;输出侧调用国内合规的第三方内容审核API;制度侧发布《师生AI使用规范》,明确“不传敏感信息”等底线,用规则暂时填补技术的缺口。
4.第四步:管住数据,这是AI安全的核心
核心目标:完成数据分类分级,让安全管控“精准落地”。
落地方案:采取 “聚焦AI场景,先核心后外围” 的策略。优先对统一身份、学籍、科研项目等AI高频关联数据分级,在AI网关设置规则,禁止L3级及以上敏感数据传输至校外大模型(LLM),从源头杜绝数据泄露。
应用要快,安全治理也要跟上
AI在高校的普及是不可逆的浪潮。问题不在于高校要不要用 AI,而在于能不能安全、合规、可控地使用 AI。
在AI高校应用场景中,通过管理、部署和应用三个层面安全隐患自查,以及“四步走”实战方案,快速完成资产摸排、入口管控、攻防防护、数据定级,即可告别AI安全“裸奔”状态,为智慧校园AI创新发展筑牢安全基石。
本文核心观点来自合肥工业大学信息化建设与管理办公室副主任余刘琅,监制:余兴真,编辑:张紫微。
特别声明:本站注明稿件来源为其他媒体的文/图等稿件均为转载稿,本站转载出于非商业性的教育和科研之目的,并不意味着赞同其观点或证实其内容的真实性。如转载稿涉及版权等问题,请作者在两周内速来电或来函联系。
All Rights Reserved
地址:河北省保定市南二环路1689号
邮编:071000